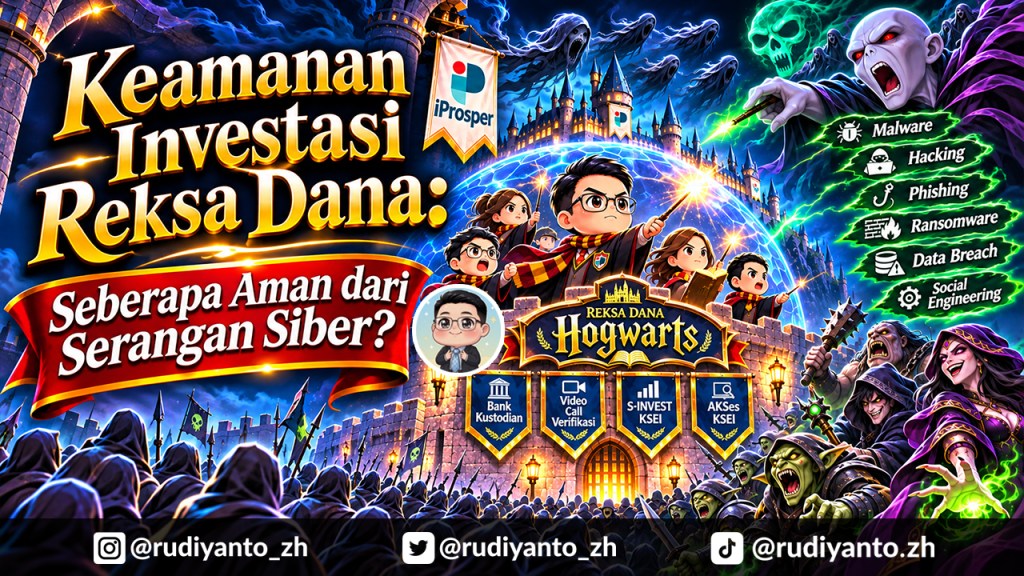
Serangan siber semakin canggih, tidak hanya kita, penjahat juga pakai AI. Tidak hanya menyerang sistem komputer, tetapi juga memanfaatkan psikologi manusia.
“Seandainya” aplikasi investasi reksa dana berhasil dibobol, apakah uang investor bisa langsung dicairkan penjahat?
Dalam dunia Harry Potter, ada berbagai sihir untuk menyerang lawan. Dalam dunia keuangan digital, ancamannya juga bermacam-macam. Ada yang menyusup, membobol, menyamar, memanipulasi psikologi, hingga menyandera data.
Setidaknya ada 5 jenis ancaman yang perlu diwaspadai :
MALWARE
Program jahat yang menyusup ke perangkat untuk mencuri informasi, memantau aktivitas, atau mengambil alih perangkat. Contoh: file APK undangan pernikahan lewat WA. Setelah diinstal, malah Hp dikendalikan Ibarat Dementor yang diam-diam menyedot informasi pribadi kita.

HACKING
Memanfaatkan kelemahan sistem komputer atau password yang dicuri untuk memperoleh akses tanpa izin. Pelaku bisa melihat informasi pribadi hingga mencoba melakukan transaksi tidak sah Ibarat menggunakan mantra Alohomora untuk membuka pintu yang seharusnya terkunci.

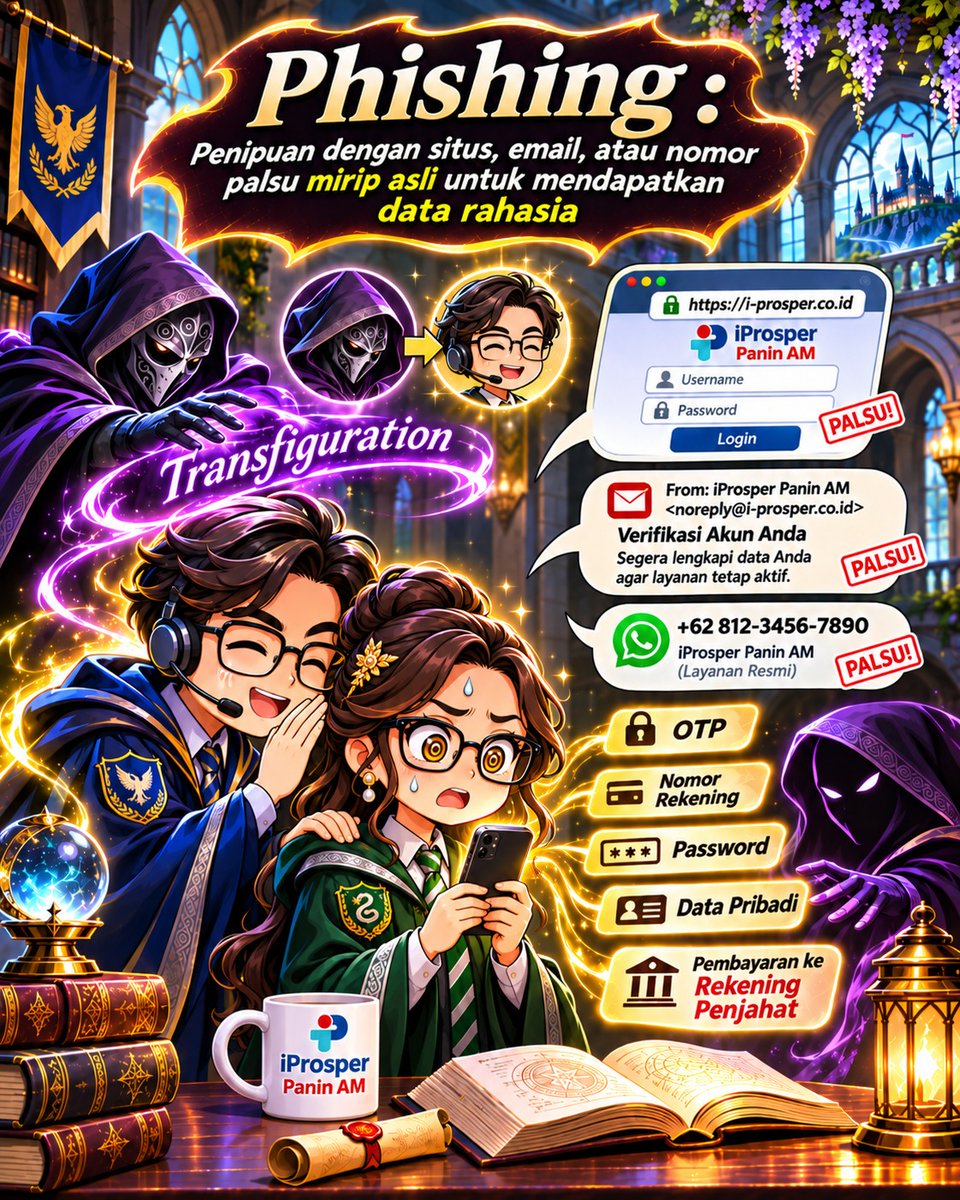
PHISHING
Penipuan dengan situs, email, atau nomor palsu yang dibuat menyerupai pihak resmi. Korban mengira berkomunikasi dengan pihak resmi, sehingga tanpa sadar memberikan password, OTP, atau info rahasia. Ibarat Transfiguration, penjahat menyamar menjadi orang yang kita kenal.
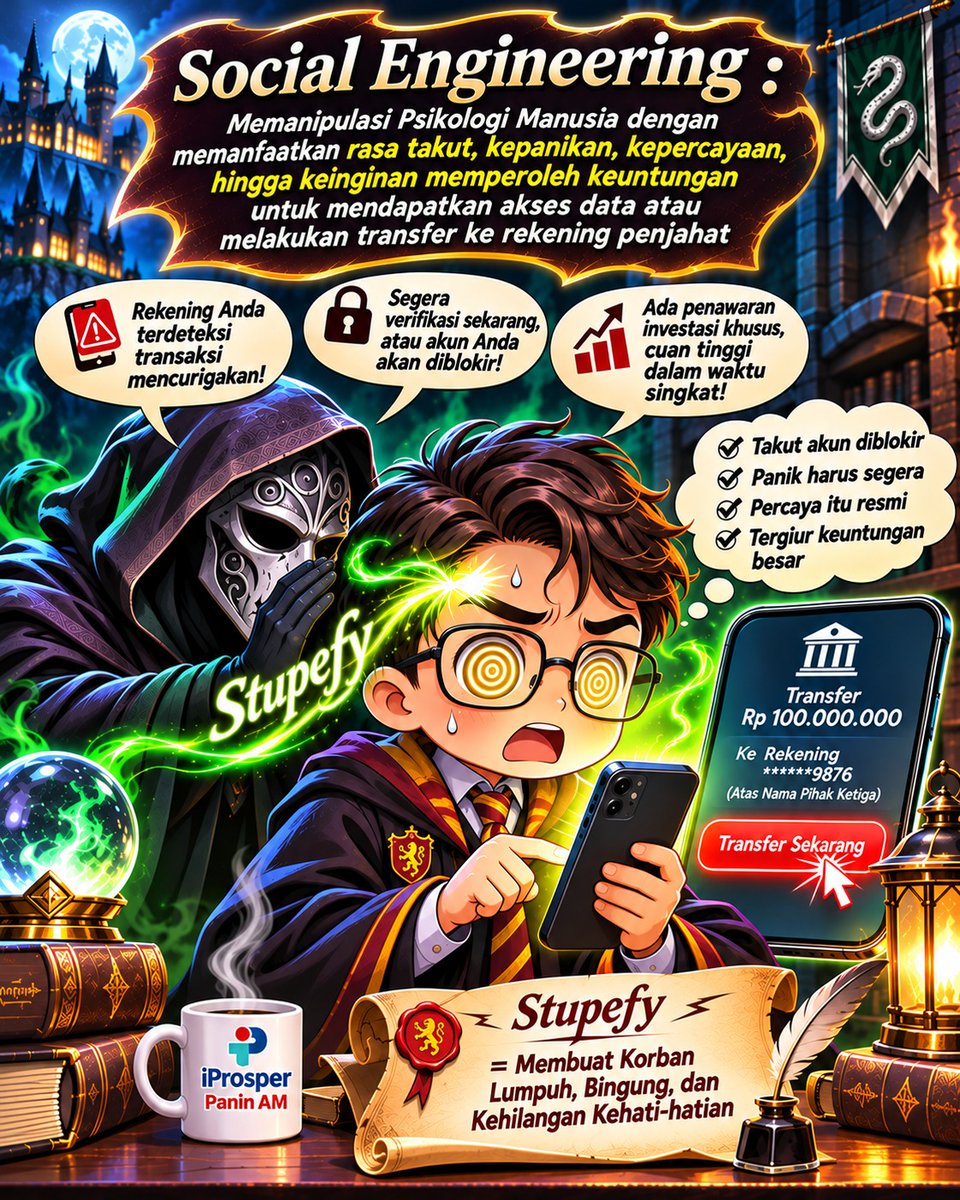
SOCIAL ENGINEERING
Memanipulasi psikologi manusia dengan memanfaatkan rasa takut, panik, percaya, atau serakah return tinggi. Contohnya, menawarkan produk fix rate 5% per bulan atau akun diblokir. Ibarat Stupefy, korban kehilangan kewaspadaan dan mengikuti perintah penjahat.
RANSOMWARE
Program jahat yang membuat data atau sistem terkunci dan tidak bisa digunakan. Pelaku kemudian meminta uang tebusan agar akses dikembalikan. Ibarat mantra Petrificus Totalus yang membuat korbannya tidak dapat bergerak. Sistemnya lumpuh, lalu penjahat meminta bayaran.

Kelima metode tersebut juga bisa saling berkaitan. Misalnya, penjahat menyamar sebagai CS, mengirimkan link palsu, mencuri password, kemudian mencoba masuk ke aplikasi investasi. Jadi, kejahatan siber tidak selalu dimulai dengan membobol sistem, justru dari kelalaian penggunanya.
Apakah Manajer Investasi (MI) dan Agen Penjual Efek Reksa Dana (APERD) bisa terkena serangan siber?
Tentu bisa.
Tidak ada sistem yang dapat menjamin kemungkinan serangan menjadi 0%. Namun, reksa dana memiliki karakteristik pengelolaan dan administrasi yang memberikan perlindungan berlapis.
Apa saja?
Kita ambil contoh : Karena celah keamanan atau kelalaian pengguna, penjahat berhasil memperoleh akses aplikasi reksa dana milik investor. Kemudian dia mencoba mengganti nomor rekening bank tujuan pencairan (redemption) menjadi rekening miliknya sendiri.
Apakah otomatis uang investor bisa dicairkan?
Tidak semudah itu
PERLINDUNGAN 1: BANK KUSTODIAN
Dalam reksa dana, terdapat Bank Kustodian yang berbeda dari MI dan APERD. Selain menyimpan aset, Bank Kustodian mengadministrasikan transaksi dan pembayaran pencairan. Salah satu pengamanannya adalah memastikan nama rekening bank penerima sesuai dengan identitas investor. Begitu nama tidak sama, transaksi redemption tidak dijalankan meskipun ada instruksi pencairan.
PERLINDUNGAN 2: VIDEO CALL
Sebagai contoh praktik di Panin AM, perubahan rekening tujuan pencairan memerlukan verifikasi tambahan melalui video call. Proses ini menggunakan kanal WhatsApp resmi Panin AM yang terverifikasi. Tujuannya memastikan permintaan benar dilakukan oleh investor yang bersangkutan. Jadi, tidak cukup sekadar mengubah data di aplikasi.

PERLINDUNGAN 3: S-INVEST KSEI
Administrasi transaksi reksa dana juga terintegrasi melalui Sistem Pengelolaan Investasi Terpadu (S-INVEST), yang dikelola KSEI. Sistem ini digunakan oleh MI, APERD, dan Bank Kustodian sesuai kewenangannya. Jadi, administrasi investasi tidak hanya bergantung pada satu aplikasi penjualan. Dalam proses operasional Panin AM, penginputan dan otorisasi data melalui S-INVEST melibatkan pengamanan tambahan, termasuk token fisik. Ibarat token perbankan yang digunakan untuk otorisasi transaksi. Jadi, sekalipun komputer kantor berhasil diretas, tidak berarti pelaku otomatis bisa mengubah rekening investor.
PERLINDUNGAN 4: AKSes KSEI
Investor juga bisa memeriksa sendiri kepemilikan reksa dananya melalui: https://akses.ksei.co.id. Informasinya dapat dibandingkan dengan laporan dari MI, Bank Kustodian, atau APERD. Amit-amit sistem MI dan BK ada gangguan, informasi saldo resmi tetap mengacu ke website Akses KSEI. Sedikit catatan untuk reksa dana yang berinvestasi pada efek global. Pada produk tertentu, data NAB baru diperbarui hingga T+2 karena perbedaan waktu dan proses valuasi. Jadi, apabila terdapat perbedaan data dengan laporan investasi, periksa juga tanggal NAB yang digunakan sebelum menyimpulkan ada masalah.
Jadi, perlindungan reksa dana tidak hanya berupa password aplikasi. Ada pemeriksaan rekening oleh Bank Kustodian, verifikasi identitas investor, administrasi S-INVEST, dan pengecekan independen melalui AKSes KSEI. Namun, berbagai lapisan tersebut bukan berarti risiko kejahatan siber hilang sepenuhnya
Apa yang bisa dilakukan investor?
Dengan Harry Potter sebagai referensi, ada 4 mantra perlindungan:
- Protego Maxima: Hati-hati menggunakan WiFi publik, terutama untuk transaksi keuangan.
- Expelliarmus: Aktifkan autentikasi dua faktor (2FA) apabila tersedia.
- Finite Incantatem: Jangan membagikan password, PIN, atau OTP kepada siapa pun.
- Expecto Patronum: Selalu gunakan kanal resmi perusahaan. Periksa email, nomor kontak, dan situs resminya. Tanda centang biru bisa membantu mengenali akun resmi.
Tetap waspada, cek legalitas, dan apakah penawaran investasi itu logis.

Terakhir, perlu dibedakan antara keamanan administrasi dan risiko investasi. Sistem yang aman bukan berarti nilai reksa dana dijamin tidak akan turun. Namun, dengan memahami perlindungan berlapis dan menjaga keamanan data pribadi, investor bisa lebih tenang sekaligus waspada. Sebab secanggih apa pun sistem keamanan, faktor manusia tetap menjadi salah satu titik yang paling rentan.
Have a nice day.


Tinggalkan Balasan